2023년 4월 11일 마이크로소프트는 윈도우 10과 윈도우 11의 일부 보안 업데이트에 새 Windows LAPS를 포함했다고 밝혔다. LAPS는 로컬 관리자 암호 솔루션의 약칭이다. 두 업데이트 문서는 이 기능이 운영체제에 기본 포함된다고 알렸다. 윈도우 10의 KB5025221과 윈도우 11의 KB5025239가 당시 각각 해당 내용을 담았다.[1][2]
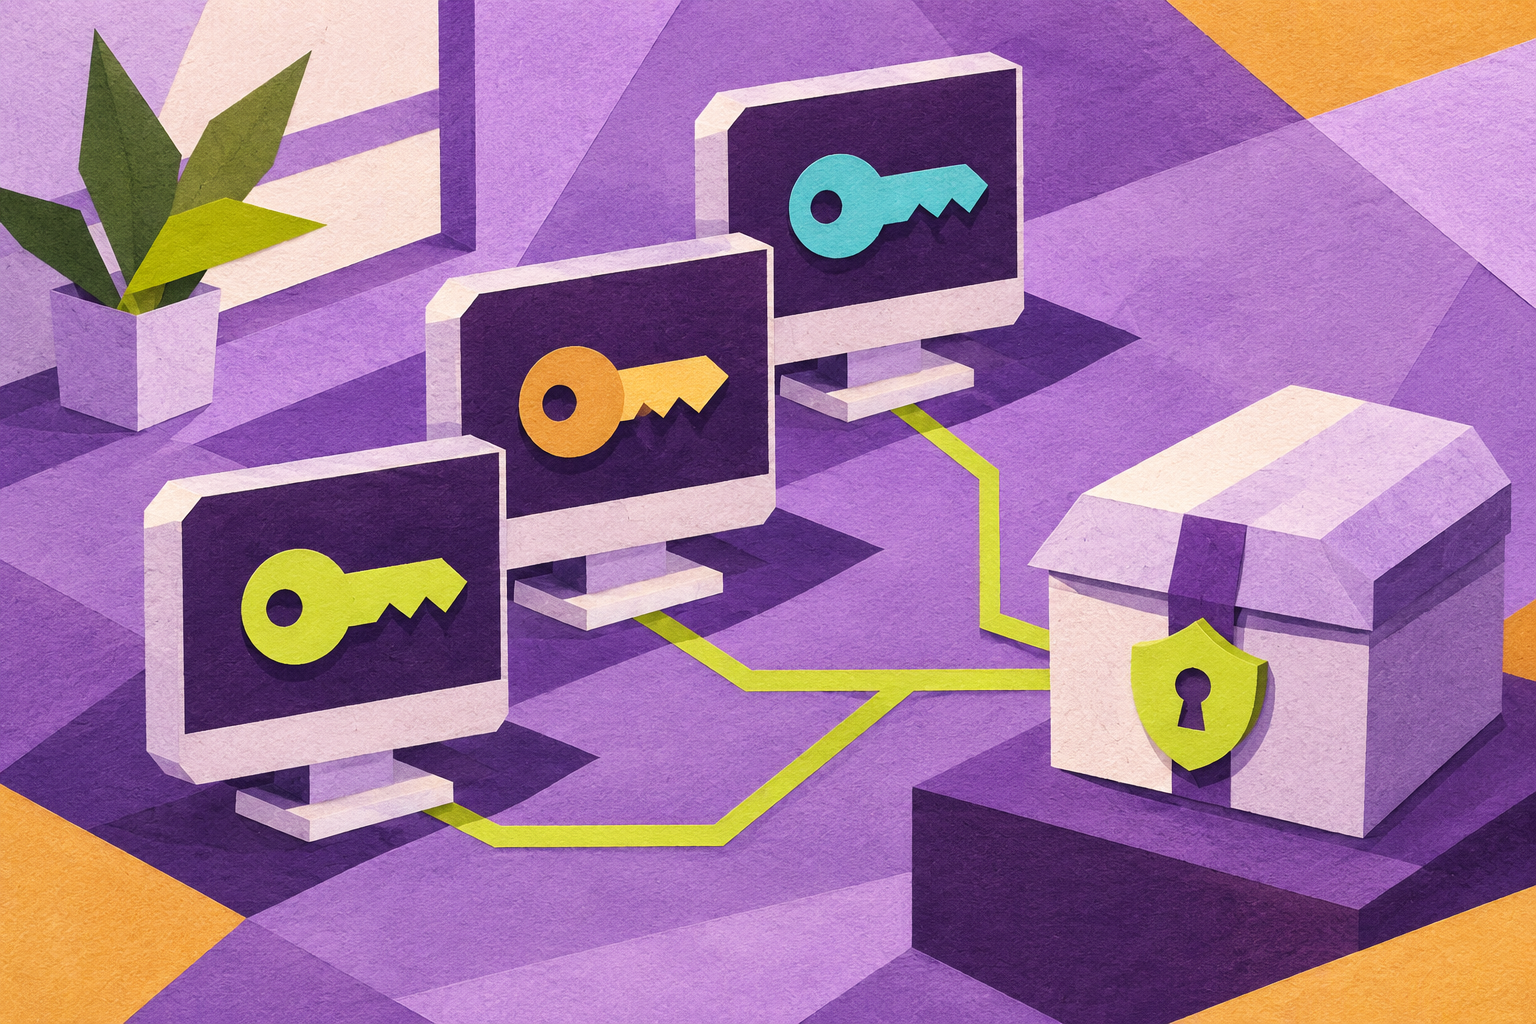
관리 대상은 장치 자체에 설정된 로컬 관리자 계정이다. 기업의 여러 PC에서 같은 관리자 암호를 사용하면 한 장치에서 알아낸 암호가 다른 장치에서도 통할 수 있다. 장치마다 서로 다른 암호를 보관하고 주기적으로 바꾸는 방식은 한 장치의 노출을 그 장치 안에 가두는 데 도움이 된다.
공용 암호가 위험 범위를 키우는 과정
관리자가 여러 PC에 똑같은 로컬 관리자 암호를 설정하면 기억하고 지원하기는 쉽다. 문제는 그 암호가 로그나 문서, 다른 경로를 통해 알려졌을 때 어디까지 사용할 수 있는지 한눈에 알기 어렵다는 점이다. 같은 암호를 쓰는 장치가 많을수록 하나의 유출에 따라 재설정해야 할 범위도 넓어진다.
장치마다 고유 암호를 두면 한 PC의 암호를 확인했다고 해서 다른 PC의 같은 권한까지 얻는 구조가 줄어든다. 장치별 암호를 관리 위치에 보관하면 담당자는 필요한 장치의 기록을 찾아 접근할 수 있다. 다만 암호가 다르다는 사실만으로 침해가 차단되지는 않는다. 다른 공유 계정이나 관리자 권한을 통해 장치에 접근할 여지도 남는다.
두 대의 PC를 지원하는 상황
예를 들어 사무실에서 회의실 PC와 창고 PC를 관리한다고 하자. 두 장치의 암호를 함께 바꾸는 방식에서는 회의실에서 알려진 암호가 창고에도 적용될 수 있다. 장치마다 암호를 관리하면 회의실에서 문제가 생겼을 때 해당 PC의 암호 교체와 접근 기록부터 확인할 수 있다. 이 예시의 장치와 암호는 실제 제품 설정을 옮긴 것이 아니다.
장치 수가 늘면 사람이 암호를 하나씩 기록하는 방식에도 문제가 생긴다. 어느 장치의 값인지 이름이 뒤섞이거나, 교체한 값을 문서에 늦게 반영하는 일이 생길 수 있다. 장치 식별 정보와 암호를 연결해 관리하는 방식은 지원 과정에서 잘못된 PC의 암호를 조회하거나 이미 폐기된 값을 쓰는 오류를 줄이는 데도 의미가 있다.
보안 업데이트와 정책 적용의 차이
윈도우 10 문서는 적용된 운영체제 빌드 번호를 19042.2846, 19044.2846, 19045.2846으로 구분했다. 윈도우 11 문서는 빌드 22621.1555를 명시했다. 이 번호는 각 문서가 다루는 업데이트를 확인하는 표지다. 숫자가 있다고 해서 윈도우를 쓰는 조직 전체가 그날 같은 관리 정책을 적용했다는 뜻은 아니다.[1][2]
제품을 배포하는 쪽은 관리 기능을 제공할 수 있지만 어떤 계정을 관리할지, 암호를 어느 저장소에 보관하고 누가 찾아볼 수 있을지는 조직의 몫이다. 예를 들어 일부 장치에 먼저 적용할 경우 담당자가 암호를 실제로 조회할 수 있는지와 암호가 바뀐 뒤 지원 절차가 이어지는지를 그 범위에서 확인해야 한다.
로컬 관리자와 일반 로그인은 맡는 일이 다르다
개인이 회사 계정으로 윈도우에 로그인하는 절차와 지원 담당자가 특정 PC의 로컬 관리자 권한으로 작업하는 절차는 목적이 다르다. 전자는 개인에게 허용된 자원에 들어가는 데 쓰이고, 후자는 그 장치에서 프로그램을 고치거나 설정을 점검하는 데 쓰일 수 있다. 장치별 관리자 암호 관리는 후자의 위험 범위를 다룬다.
로컬 관리자 암호를 재설정하더라도 이메일 계정의 인증 수단이나 사내 서비스 권한까지 바뀌지는 않는다. 반대로 이메일 계정 암호를 고쳐도 장치 로컬 관리자 계정에 공유한 암호가 남을 수 있다. 문제의 출발점이 어느 계정인지 확인해야 교체 대상과 필요한 점검 범위를 정할 수 있다.
장치 지원 업무에서는 암호를 찾아보는 권한도 하나의 관리 대상이다. 예컨대 현장 수리 담당자가 그날 맡은 PC의 암호를 볼 수 있어야 한다고 해서 모든 사내 PC의 암호가 필요한 것은 아니다. 조회 권한이 너무 넓다면 장치마다 암호를 따로 두었더라도 관리 저장소 한 곳에서 여러 값이 한꺼번에 노출될 수 있다.
교체 시점과 보관 시점이 어긋났을 때를 대비할 필요도 있다. 관리 기록에서 조회한 값이 바뀌기 전의 암호라면 현장 담당자는 정상 권한을 가지고도 로그인하지 못할 수 있다. 시험 적용에서 교체 후 조회까지 확인하는 이유는 이런 시차 때문에 실제 지원이 막히는지 알아보기 위해서다.
당시 출시 기록에서 읽을 수 있는 범위
두 지원 문서는 4월 11일 업데이트에 이 기능이 포함됐다는 사실을 뒷받침한다. 그 문서만으로 개별 회사에서 모든 장치가 패치를 받았는지, 관리자 암호가 저장됐는지, 조회 권한이 적절히 제한됐는지 알 수는 없다. 지원 문서에는 사후 변경 사항도 반영될 수 있어 당시 배포 사실과 이후 상태를 구분해야 한다.[1][2]
운영자가 관리 효과를 확인하려면 설치 기록과 정책 적용 상태, 권한 있는 담당자의 조회 기록을 따로 볼 필요가 있다. 배포가 공용 암호를 줄일 계기를 만들었다면, 장치별 값이 실제로 달라지고 필요한 사람이 지원을 이어갈 수 있을 때 그 효과가 생긴다. 4월 11일 발표는 그런 운용을 가능하게 한 제품 변경의 기록이다.