2023년 3월 16일 구글의 보안 연구팀 프로젝트 제로는 삼성 반도체가 만든 엑시노스 모뎀에서 발견해 공급사에 알린 취약점 18건을 공개했다. 보고 시기는 2022년 말과 2023년 초였고, 공개일은 그 뒤인 3월이었다. 연구진은 이 가운데 네 건은 사용자 동작을 요구하지 않고 통신 모뎀에 영향을 줄 수 있었다고 설명했다.[1]
이 발표는 사용자가 설치한 앱의 문제가 아니라 이동통신을 담당하는 부품과 해당 부품의 소프트웨어 문제를 다뤘다. 별도로 구글의 3월 픽셀 보안 공지는 기기에 제공하는 수정 사항을 항목별로 설명했다. 같은 취약점 이야기를 읽더라도 연구팀이 확인한 영향과 기기 제조사가 제공하는 업데이트 범위는 문서에서 따로 확인해야 한다.[1][2]
모뎀은 앱에서 보이지 않는 통신을 처리한다
휴대전화의 모뎀은 이동통신망을 통해 신호를 주고받는 역할을 한다. 일반 앱이 화면에 표시되기 전에 기기 안에서는 통신망에 접속하고 음성과 데이터를 처리하는 작업이 일어난다. 통신을 처리하는 부품의 소프트웨어에 문제가 있으면 메시지 앱을 설치했는지나 화면에서 무엇을 눌렀는지만으로 위험 범위를 판단하기 어렵다.[1]
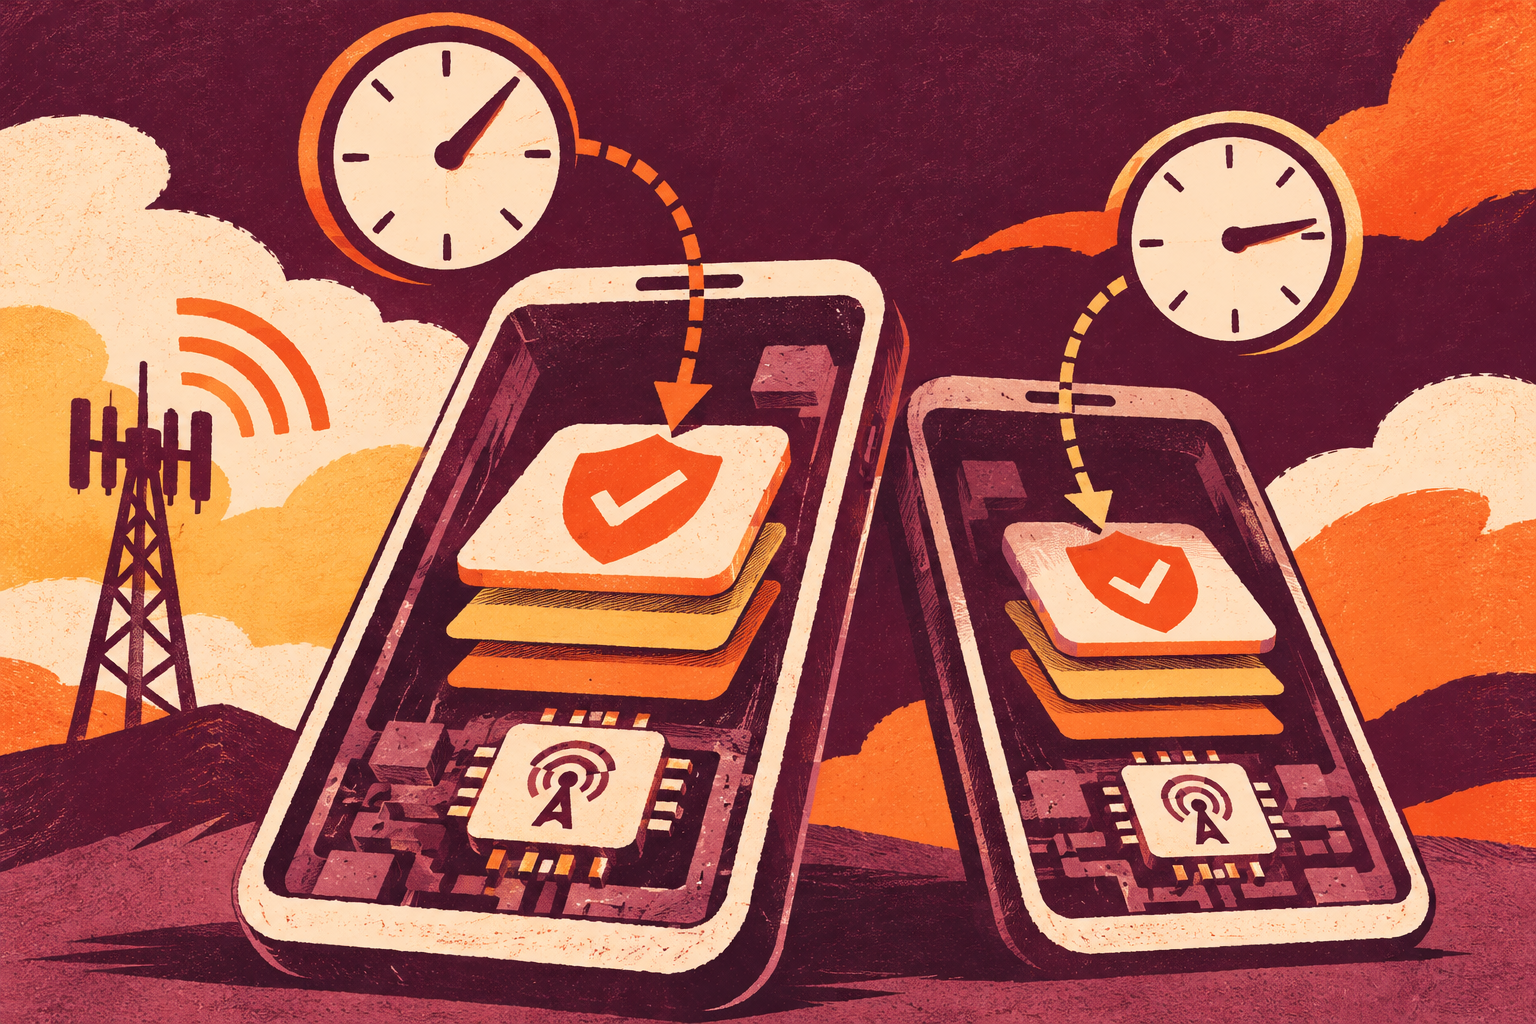
가정한 예시로 어떤 회사가 같은 앱을 서로 다른 두 기종에 제공한다고 하자. 앱의 버전이 같아도 두 기종에 들어 있는 모뎀과 통신 소프트웨어의 버전은 다를 수 있다. 앱에 오류가 있어 고치는 업데이트와 모뎀의 처리 방식을 바꾸는 업데이트는 적용 대상부터 다르다. 화면이 같아 보이는 이유만으로 두 기기의 보안 수정 상태를 같다고 볼 수 없다.
발견한 건수와 영향 조건을 나눠 읽기
18건은 연구팀이 공급사에 보고한 전체 취약점의 수다. 이 중 네 건은 연구팀이 사용자 동작 없이 모뎀에 영향을 줄 수 있다고 평가한 유형이었다. 연구팀은 위험이 큰 항목의 상세 공개를 늦추는 조치를 설명했다. 해당 내용은 수정되지 않은 기기를 대상으로 한 기술의 위험을 줄이려는 공개 일정에 관한 것이다.[1]
나머지 항목의 영향 조건과 심각도는 네 건에 관한 설명과 같지 않았다. 어떤 장치가 목록에 나온다고 해서 18건 모두에 영향을 받는다는 뜻도 아니다. 기기에 들어 있는 부품과 버전, 공급사가 해당 항목에 대해 한 안내에 따라 확인할 범위가 달라진다. 취약점 번호는 장치의 전체 보안 상태가 아니라 개별 문제를 추적하는 데 쓰이는 표지다.[1][2]
패치가 전달되는 경로
부품 공급사가 모뎀 소프트웨어를 수정한 뒤 각 기기에서 사용할 수 있도록 통합하고 시험하는 단계가 있다. 기기 제조사는 판매 모델과 소프트웨어 배포 조건에 맞춰 수정 사항을 제공한다. 같은 부품을 사용한 여러 기종의 업데이트가 한날에 끝난다고 보기 어려운 이유다. 공개 문서에서는 부품 이름과 실제 판매 기기의 모델이 각각 무엇인지 확인해야 한다.[1][2]
3월 픽셀 보안 공지에는 해당 모뎀 취약점 가운데 식별자 CVE-2023-24033이 등재됐다. 공지의 한 항목을 확인했다는 사실만으로 엑시노스 모뎀을 쓰는 다른 제조사의 기기나 전체 18건의 수정 여부를 판단할 수는 없다. 당시 기기의 수정 상태를 보려면 관련 공지의 날짜, 해당 모델에 도착한 업데이트와 보안 패치 수준을 함께 확인해야 한다.[1][2]
공개된 위험과 실제 피해는 별개의 자료다
연구팀은 취약점이 어떤 조건에서 영향을 줄 수 있는지 설명했다. 이 내용은 특정 이용자가 침해를 당했다거나 해당 기종 모두에서 같은 피해가 발생했다는 조사 결과와 다르다. 실험에서 확인한 가능성과 실제 피해의 규모를 구분해야 발표의 성격을 이해할 수 있다. 기기별 출시·패치 기록이 없으면 그 주 안에 모든 기기의 상태를 확정할 수 없다.[1][2]
공개 일정에도 여러 날짜가 있었다. 연구팀이 공급사에 먼저 알린 때와 일반 독자가 공개문을 볼 수 있게 된 때, 기기에 수정 사항이 내려온 때는 같지 않다. 취약점 하나에도 발견, 비공개 통지, 수정, 배포라는 서로 다른 기록이 남는다. 두 공지를 비교할 때에는 원래 공개 날짜와 그 뒤 덧붙인 수정 내용을 구분해야 3월 18일까지 알려진 범위를 지킬 수 있다.[1][2]
기기 이름이 비슷하다고 같은 하드웨어 구성을 가졌다고 볼 수도 없다. 지역이나 판매 모델에 따라 부품이 달라지는 경우가 있고, 같은 종류의 모뎀을 사용하더라도 수정 사항이 배포되는 소프트웨어가 다를 수 있다. 당시 연구팀이 제시한 영향 목록을 확인할 때는 판매 브랜드 이름만 보는 것보다 실제 모델과 공급사의 공지를 같이 놓고 읽는 것이 중요했다.[1]
보안 공지에 하나의 번호가 들어 있다는 사실은 추적할 단서가 있다는 뜻이다. 앱 업데이트에 적용되는 번호와 시스템이나 모뎀의 수정에 연결된 번호를 함께 볼 때에는 어느 구성요소를 가리키는지 구분해야 한다. 이번 픽셀 공지는 문제를 모뎀 범주로 분류했으며, 당시 공개된 구글 기기의 수정 사항을 파악하는 자료였다.[2]
구글 기기의 보안 공지와 연구팀 게시물에는 발행 후 보완된 내용도 있다. 날짜를 비교할 때에는 제목에 들어 있는 월뿐 아니라 어떤 내용이 언제 추가됐는지 확인해야 한다. 이 글은 최초 공지에 들어 있던 모뎀 항목을 확인하는 범위에 한정했다.[1][2]
소프트웨어 업데이트 기록을 나중에 비교할 때도 앱 버전, 운영체제의 보안 패치 수준, 제조사가 별도로 기록한 부품 수정을 구분하는 편이 정확하다. 이번 발표는 휴대전화의 보안이 눈에 보이는 앱 하나로 결정되지 않는 사례였다. 실제 확인에는 취약점 식별자, 부품과 기기 모델, 그 모델에서 제공된 수정 공지가 함께 필요하다.[1][2]